

清晰的授权链
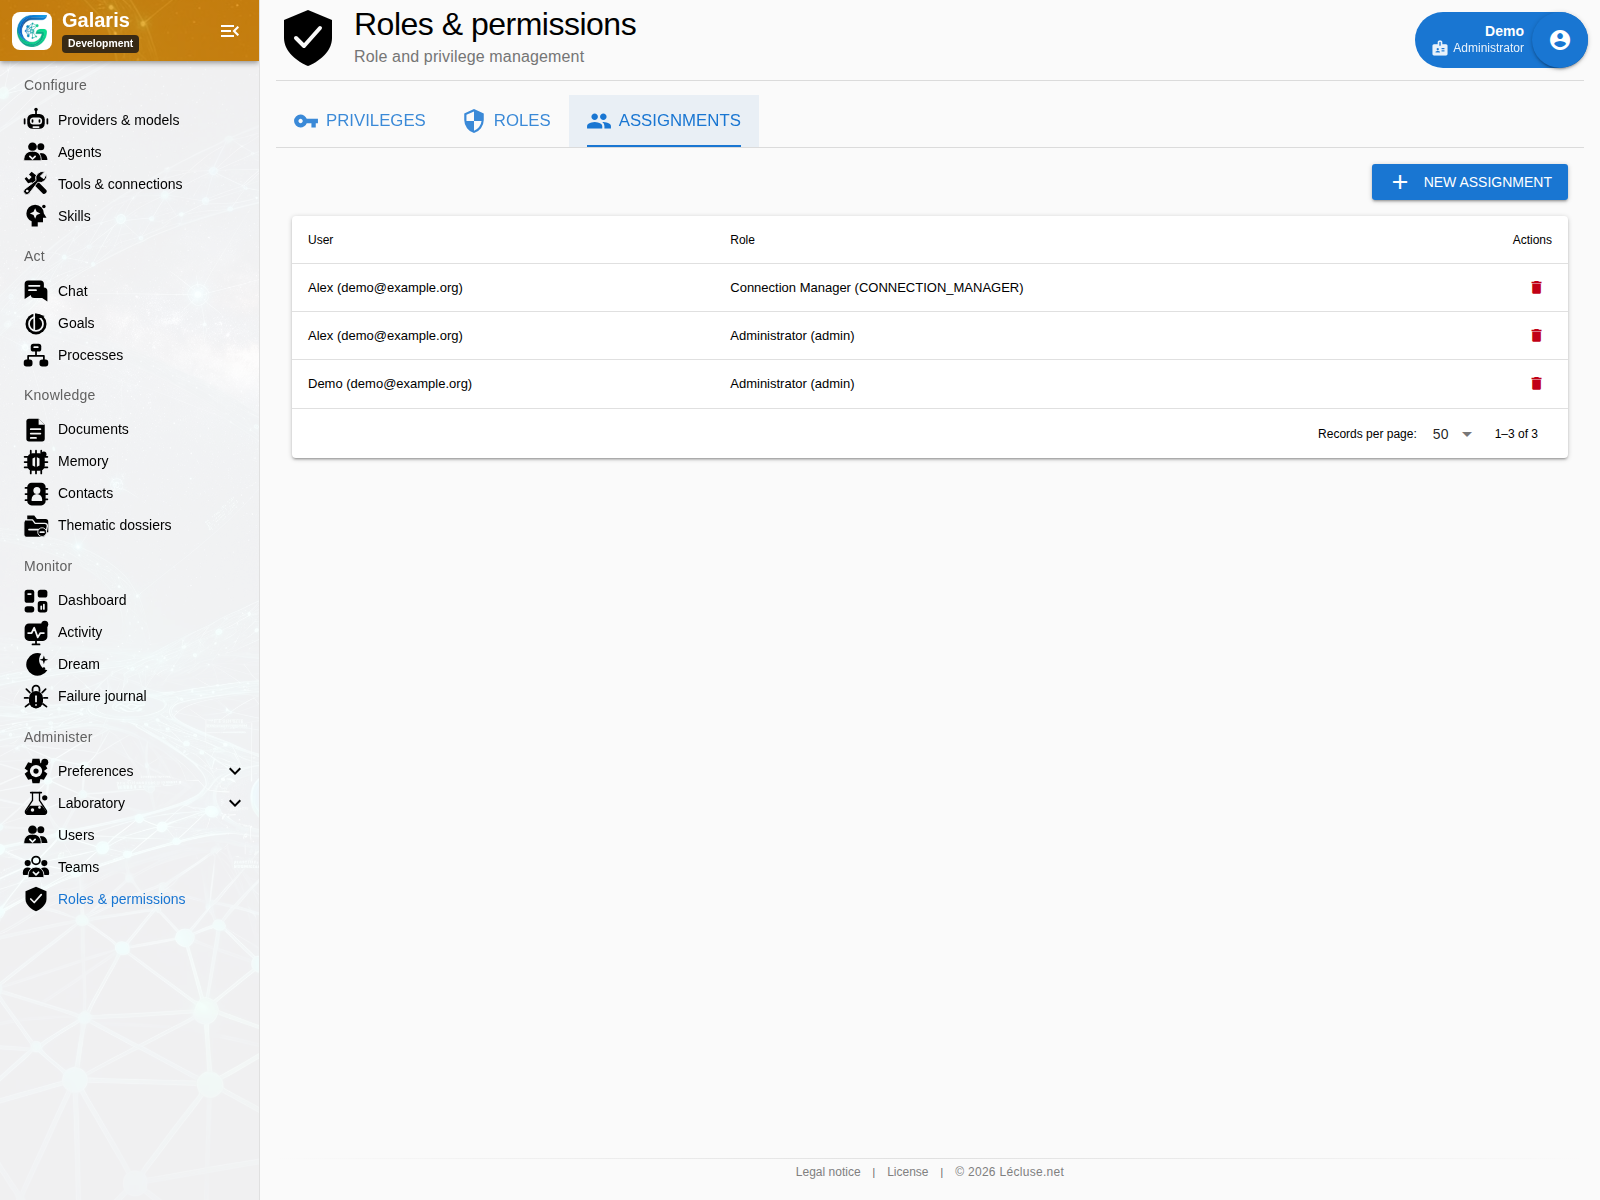
用户获得角色分配,当前角色决定导航与 API 请求适用的权限。隐藏菜单只是表面结果;服务端同样需要拒绝超出当前权限的操作。
区分四个层次
账户认证确认身份,角色授予管理权限,资源共享控制对象访问,智能体能力决定工具使用范围。获得其中一种权限并不自动获得其他权限;智能体能使用某个工具,不代表用户成为管理员。
保护账户与会话
账户设置包括资料、密码、TOTP 验证与会话安全。轮换令牌支持会话续期。个人 API 令牌单独管理,可停用或删除;截图和共享诊断中不应包含令牌值。
通过网页会话管理账户
修改账户、密码、头像、偏好和 MFA 设置,以及管理个人与 MCP 令牌,需要已认证的网页会话。即使是管理员的 API 令牌,也不提供这些权限,且不能转换为网页会话。界面中的操作仍需相应业务权限。
同时验证拒绝场景
使用受限账户直接测试 API 和共享资源,并确认撤销角色或团队成员资格后访问会随之改变。仅用管理员账户完成一次成功操作,无法证明其他用户的权限边界有效。
添加第二认证因素
TOTP 支持准备、确认、停用和一次性恢复码。会话使用轮换令牌,并限制重复登录尝试。账号管理保护最后一个管理员入口。
个人集成令牌与智能体 MCP 令牌不同,可按用途命名、启用或撤销。
理解团队访问范围
团队可以包含人与智能体,成员也可加入多个团队。权限不会传递扩散。文档共享随当前团队成员变化,但不开放每人的私人对话。
委派配置,无需交出账号
授予 AgentAdmin,可管理当前范围内的智能体;授予 ToolAdmin,可操作全局目录中选定函数。这些连接由人类明确授予并可撤销。智能体不会获得您的 Web 会话或账号管理权限。
操作会重新检查权限与相关版本。内置服务以及管理连接的授予仍受保护。与助手准备团队。