
实际目录是多重条件的交集
工具是否可用取决于身份、授权、连接状态和执行入口。Task 还受到所选执行框架能力与限制的约束。产品目录列出某个工具,并不意味着每个智能体都能使用它。
在执行前过滤工具
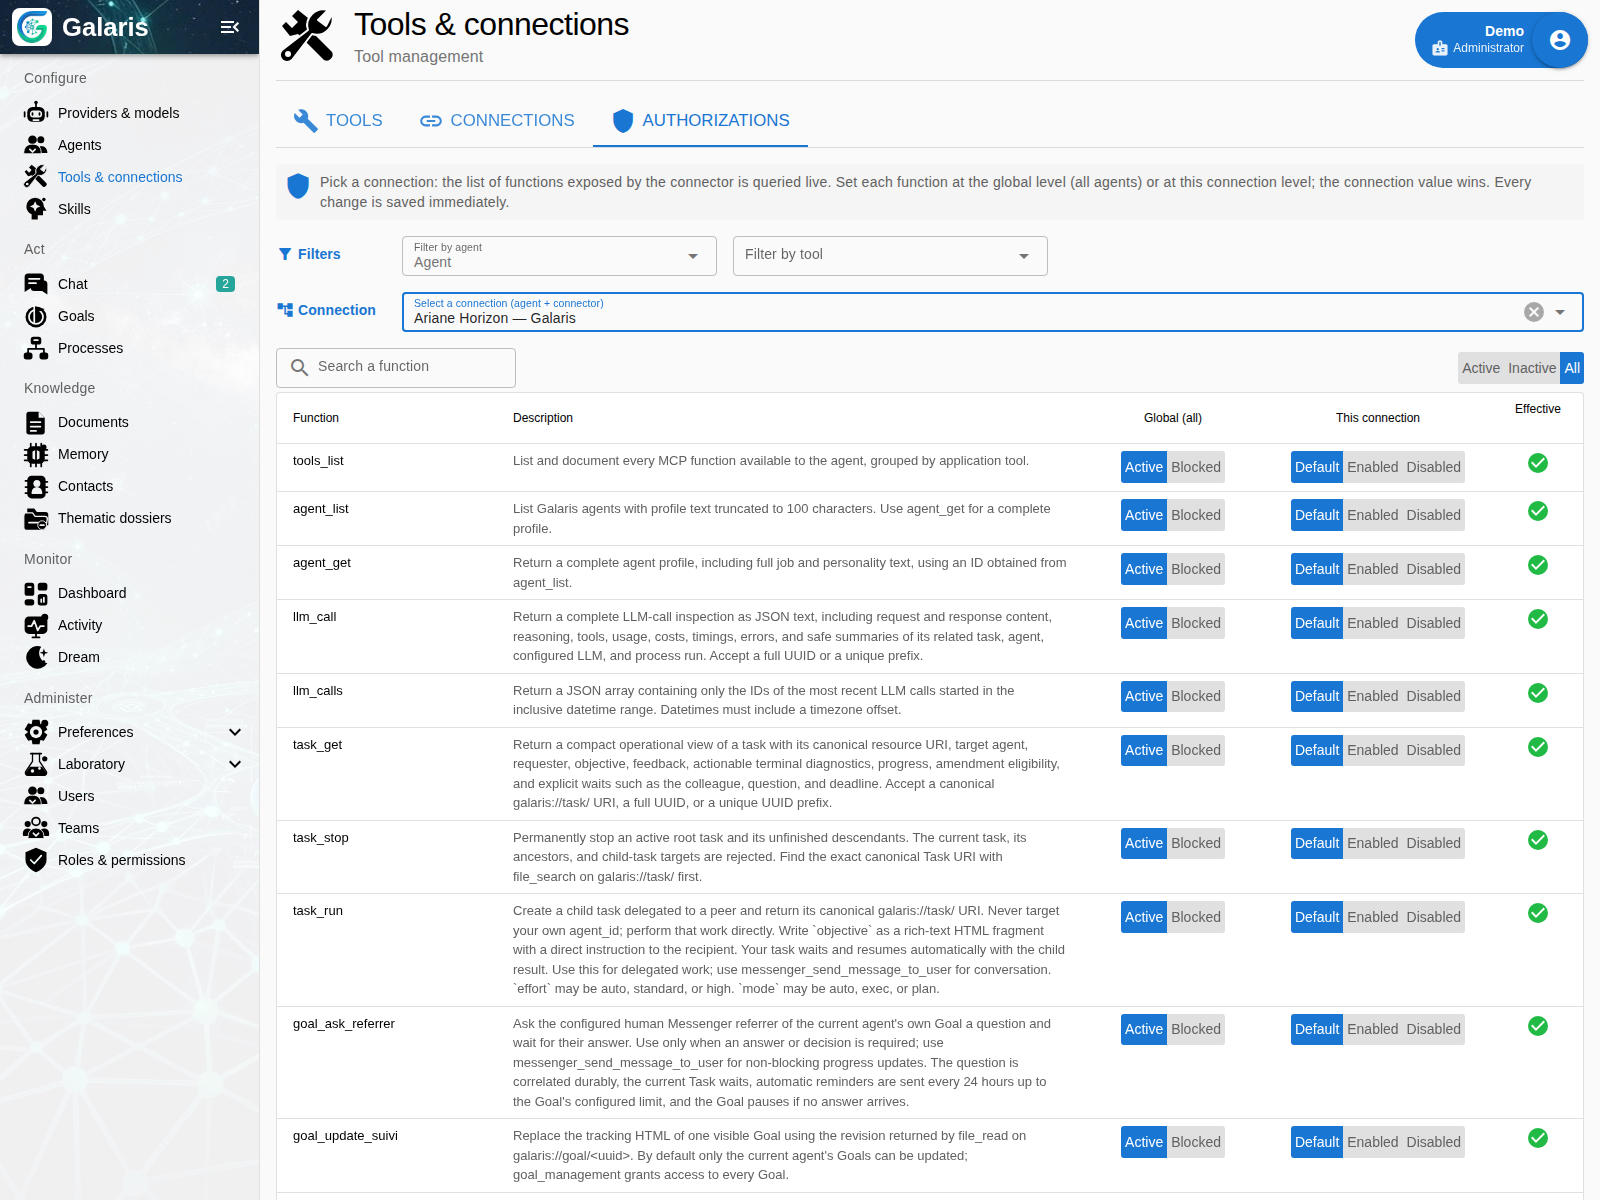
模型收到的是当前上下文中实际可用的工具目录。配置页展示工具及连接。预期操作不可用时,应同时检查连接授权和最终目录,不能仅凭工具已安装就判断它应当可用。
让权限对应实际影响
“读取”或“写入”标签只有符合提供方真实行为时才有意义。还需考虑收件人、目标位置、资源范围和副作用。需要审批的邮件有明确审核流程;其他连接工具应按其实际契约评估。
配置完成工作所需的最小范围
从一个交付物必需的资料开始,只为明确目标位置增加写入权限。测试一次被禁止的操作及不可用连接。角色、连接或任务执行框架变化后,再次检查实际工具目录。
由管理员掌握敏感设置
强制全局参数不能被连接覆盖。函数规则区分启用与拒绝能力,发现发生在筛选之后。对话工具可用性与任务访问分别配置。
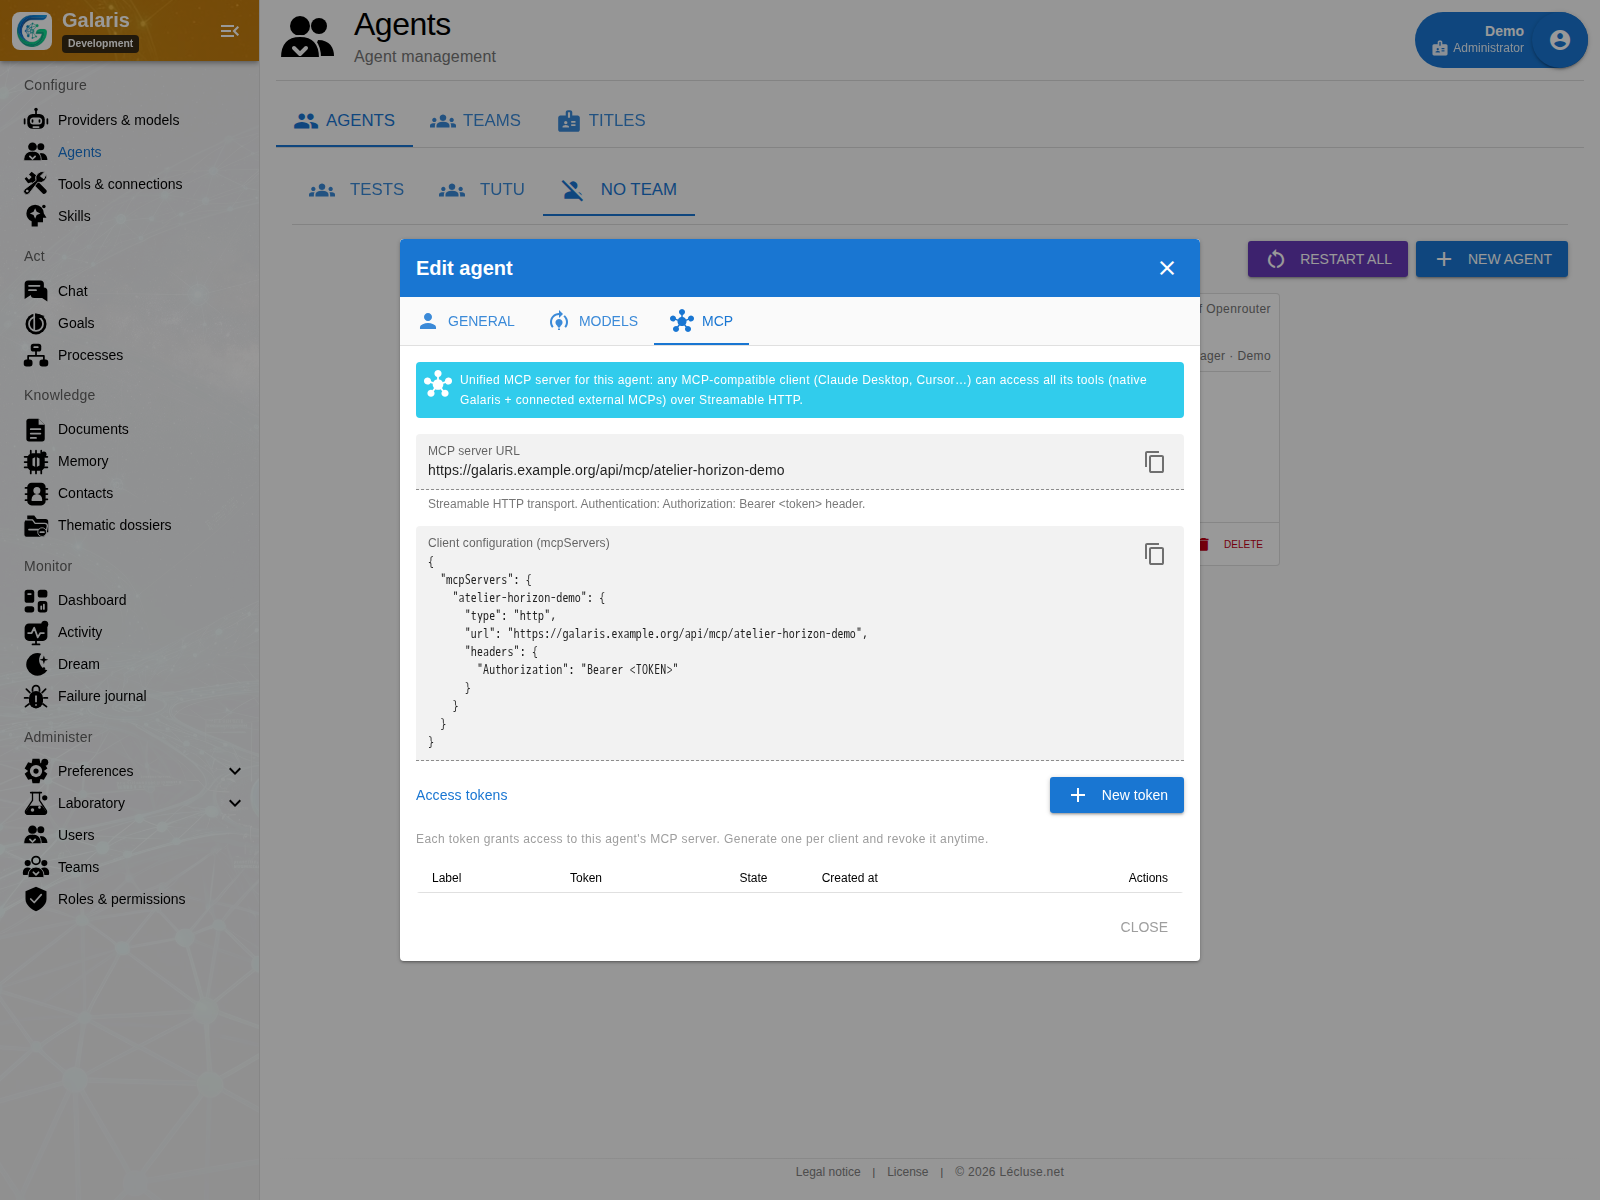
每个智能体可向外部客户端开放统一 MCP 端点。每客户端命名令牌便于撤销。客户端获得该智能体范围,而不是全局管理权限。
区分必需服务与访问选择
Galaris、Conversation、Memory 和 File Sharing 是受保护的必需服务。逐函数配置适用于可选工具。这些服务不会绕过文档权限或上下文限制。即使目录已加载,Galaris Admin 检查仍会在调用时重新核验管理连接。
文档应用:每位读者单独授权
页面可以包含交互代码,但默认拒绝访问 Dataset。读者对页面和数据的当前权限,还必须结合其通过应用权限为该内容版本作出的个人授权。代码和创建文档的智能体都不能自行授权。
授权不传递给其他读者或文档。修改或恢复内容后需要重新批准,仅修改标题则不需要。撤销授权阻止后续调用,不会清除已经读取的数据或撤回完成的写入。
写入权限包括追加和完整替换,可能在页面打开时立即使用。应同时检查来源与目标,因为已获授权的应用可以在 Dataset 之间传递数据。隔离阻止直接访问父页面 DOM、Galaris Cookie 与存储,以及普通网络加载,但不会限制 JavaScript 的 CPU 或内存消耗。