

Le catalogue effectif est une intersection
Un outil peut exister dans le produit sans être utilisable dans une mission. Pour une tâche, Galaris croise les droits du demandeur et de l’agent, les connexions actives, les fonctions autorisées, les capacités du harnais et le contexte d’exécution avant d’exposer un schéma au modèle.
La boucle conversationnelle ne passe pas par ce harnais. Son contrôleur interne construit une projection d’outils distincte et plus restreinte, adaptée à la conversation et à l’admission d’une tâche ou d’un Process.
Qui demande l’action et quel agent doit l’exécuter ?
Le service concerné est-il activé pour cet agent ?
Lecture, création, modification et suppression sont-elles permises ?
Cette capacité appartient-elle au périmètre de la tâche actuelle ?
Ce qui n’est pas autorisé reste invisible
La recherche différée d’outils ne parcourt que le catalogue déjà filtré. Un ancien index ou un nom connu du modèle ne crée aucun droit. Les secrets, eux, sont résolus côté serveur au moment de l’appel et ne sont pas remis au modèle.
Une permission doit suivre l’effet réel
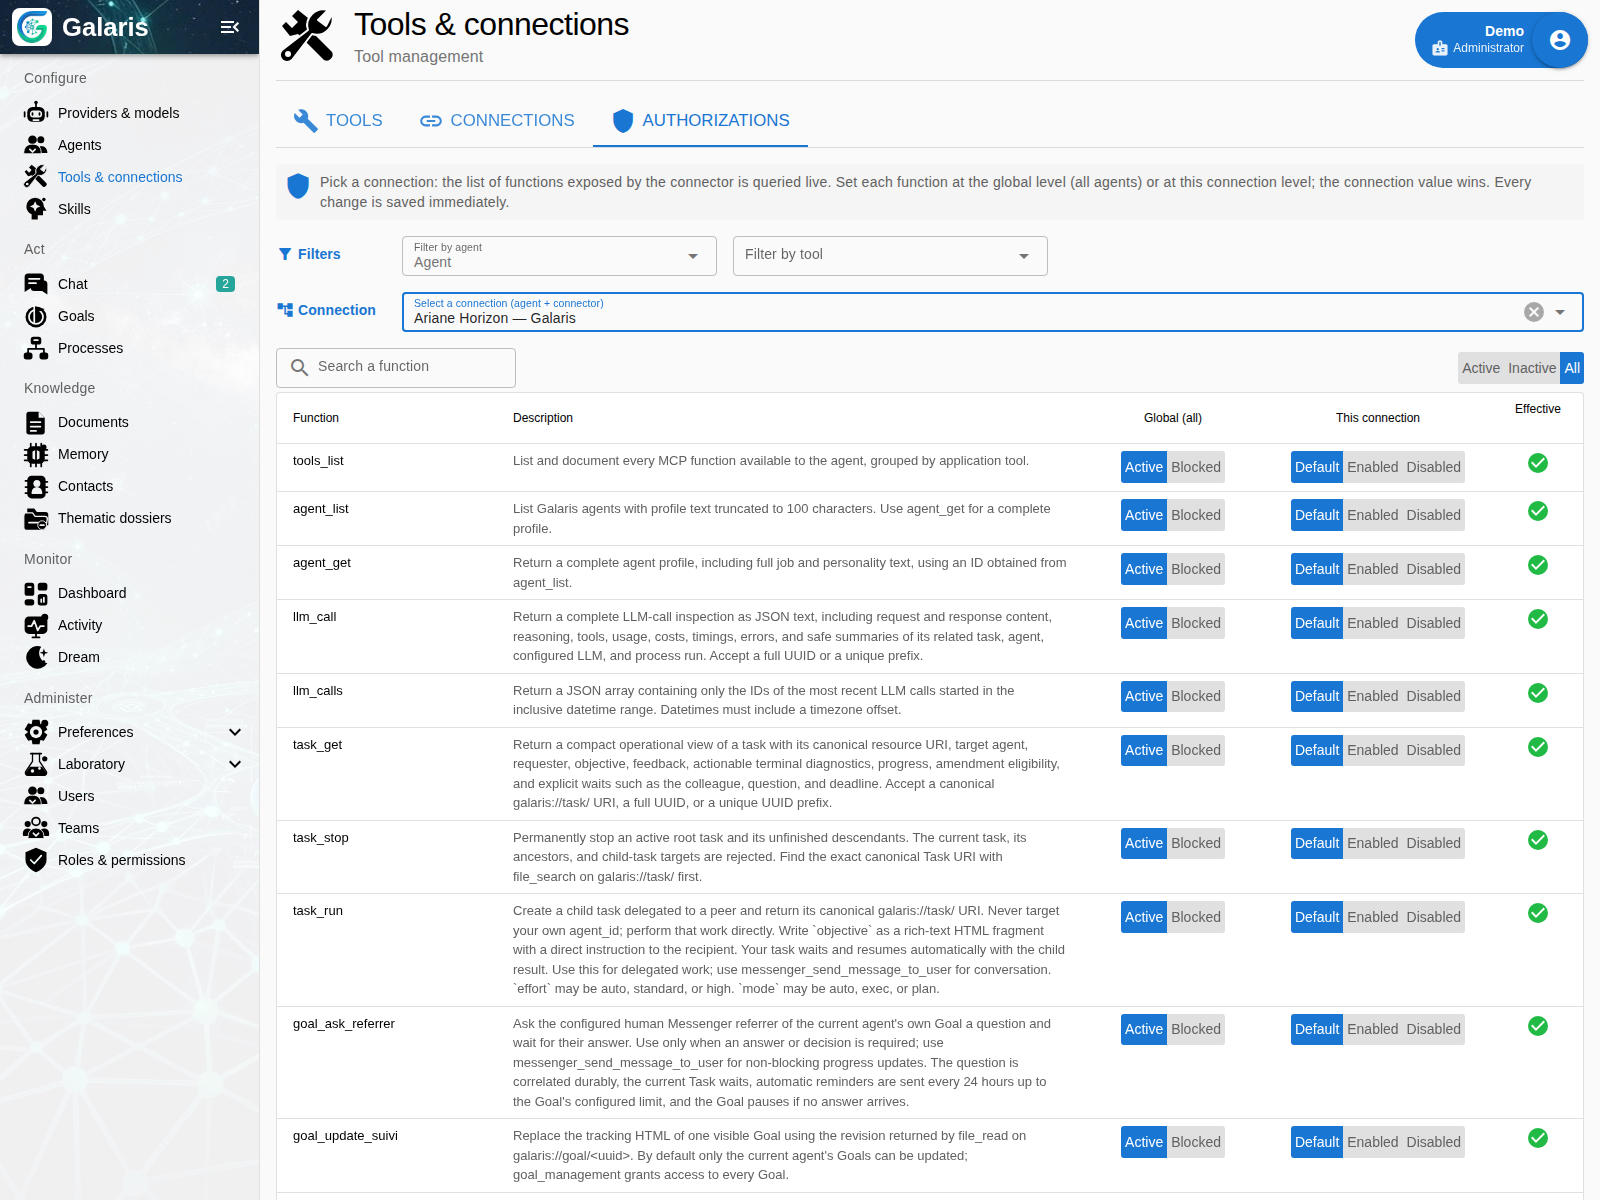
Lire, créer, modifier, supprimer ou partager sont des opérations différentes. Le fournisseur annonce ses capacités et Galaris n’en invente pas : une source qui sait lire sans déplacer un fichier ne doit jamais être présentée comme capable de le faire.
Garder la main sur les accès du navigateur
Le réseau local est bloqué par défaut. L’activer sur la connexion Browser permet de demander une permission ; les filtres de domaines, ports et réseaux restent prioritaires. Sur une nouvelle installation, Sites publics autorisés permet les méthodes HTTP et WebSocket publics sans accord par site. Les installations existantes conservent leurs choix ; en Autorisation par site, les GET publics passent avec les réglages par défaut, tandis que les écritures et WebSocket demandent un accord.
Toujours autoriser tous les sites, lorsqu’il est proposé, mémorise un accord web pour cet agent sur les destinations futures. Il conserve les filtres, refus explicites et permissions séparées du réseau local. Les modes Actif, Bloqué et Sur demande des fonctions Browser restent un contrôle distinct.
Accords et refus sont mémorisés par agent, type d’accès et origine — protocole, domaine et port. Après une réponse, l’action doit être retentée : un formulaire n’est pas renvoyé automatiquement. Un accord ne contourne pas un filtre de connexion.
Dans Superviser → Permissions mémorisées, les personnes autorisées peuvent lire les demandes et réponses, filtrer les décisions et supprimer un choix pour que Galaris repose la question. Cette gestion reste limitée aux agents administrables et aux droits de connexion.
Checklist de moindre privilège
- Activer uniquement les connexions nécessaires au rôle de l’agent.
- Séparer lecture et écriture dès que le fournisseur le permet.
- Réserver publication, suppression et envoi aux missions explicitement autorisées.
- Réexaminer les capacités lorsqu’un agent, un harnais de tâche ou un processus change.
Garder les réglages sensibles sous administration
Connexion active et accès en conversation sont deux choix distincts. Browser et Search sont autorisés en conversation lors de leur initialisation. Console SSH, Image, Mail et Multimedia demandent une activation explicite de ce mode dans le catalogue des outils ; cela ne désactive pas leur accès dans les tâches. Vos réglages existants sont conservés.
Un paramètre global peut être imposé pour empêcher une connexion de le surcharger. La matrice de fonctions distingue les capacités actives et refusées ; la découverte s’effectue après ce filtrage. La possibilité d’utiliser un outil en conversation ajoute un choix distinct aux droits de tâche.
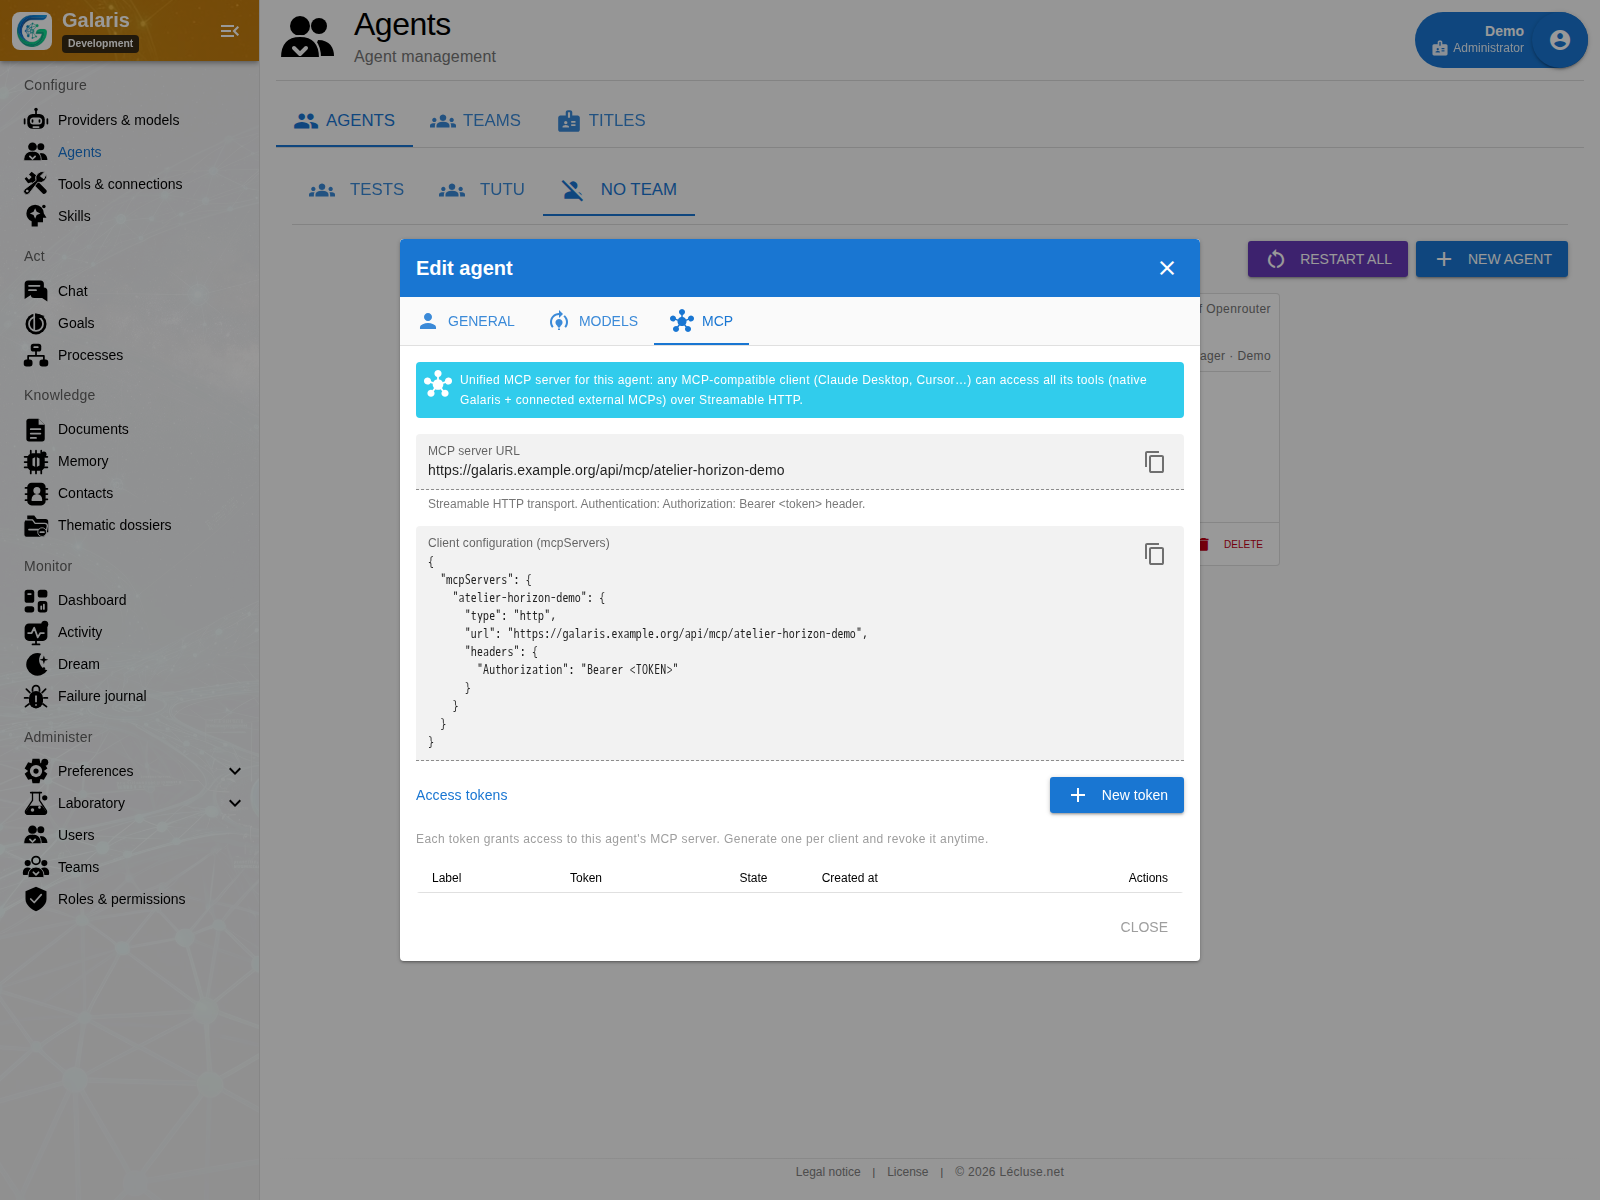
Chaque agent peut exposer un endpoint MCP unifié pour des clients externes. Un token nommé par client facilite la révocation. Le client reçoit le périmètre de cet agent, pas une administration générale.
Inventaire des fonctions natives
Distinguer socle obligatoire et choix d’accès
Galaris, Conversation, Memory et File Sharing sont des services obligatoires dont les définitions et connexions sont protégées. Les modes de leurs fonctions restent configurables selon les droits. Le socle ne contourne ni les droits documentaires ni les limites du contexte. Les inspections administratives revérifient leur connexion au moment de l’appel.
Applications documentaires : un accord propre à chaque lecteur
Une page peut contenir du code interactif, mais ses accès aux Datasets sont refusés par défaut. Les droits actuels du lecteur sur la page et les données se combinent avec son accord personnel, donné depuis Permissions des applications pour la version du contenu. Le code et l’agent auteur ne peuvent pas s’accorder cet accès.
L’accord ne passe ni à un autre lecteur ni à un autre document. Modifier ou restaurer le contenu demande un nouvel accord ; changer seulement le titre ne le demande pas. Une révocation bloque les appels suivants, sans effacer les données déjà lues ou annuler les écritures réalisées.
L’accès en écriture permet l’ajout et le remplacement complet, éventuellement dès l’ouverture. Examinez ensemble les sources et destinations : une application autorisée peut transférer des données entre Datasets. L’isolation bloque l’accès direct au DOM parent, aux cookies et au stockage de Galaris, ainsi que les chargements réseau ordinaires. Elle ne plafonne pas le CPU ou la mémoire consommés par le JavaScript.
Utiliser les documents et leurs applications
Autoriser une fois ou retenir un accord
Pour une fonction Sur demande, le responsable reçoit une question localisée et peut examiner les arguments avant d’accepter ou de refuser. Quand le choix est proposé, Toujours autoriser cette fonction active cette seule fonction sur cette connexion, pour ses futurs arguments aussi. Il ne s’applique pas aux commandes locales d’un harnais. Les droits, révocations et préconditions de ressource sont encore contrôlés à la reprise.
La page Permissions permet de traiter une demande même sans canal privé disponible. Une réponse expirée ou dupliquée ne provoque pas une seconde opération. Une source modifiée après l’accord peut empêcher l’action ; un résultat externe incertain demande une réconciliation. Préparer les connexions de l’équipe.